用户组
通过管理员仪表板管理用户组。
用户组
数据库初始化时,用户组是从~/config/roles.yml中的值派生的。
生成的默认用户组有所有者、管理员和协管员。
可以使用用户组(/admin/roles)页面上的添加用户组来创建用户组及其属性。
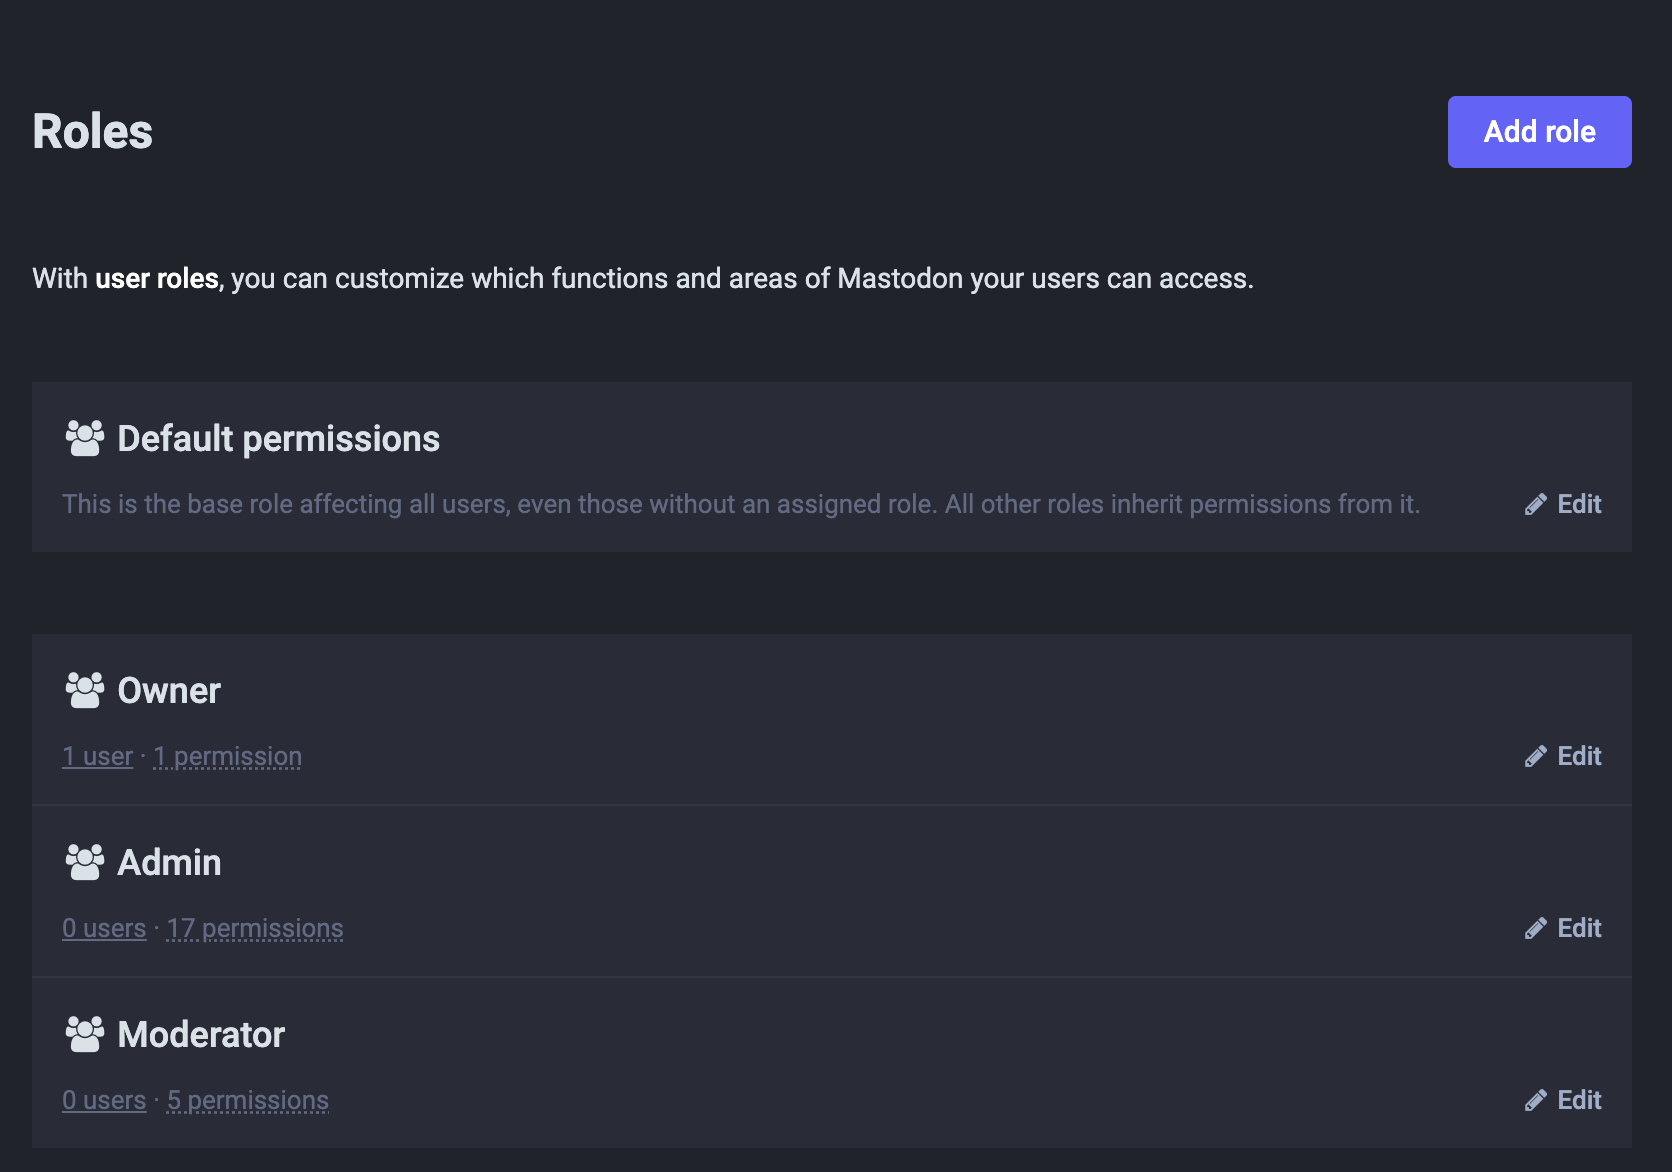
可以使用编辑用户组功能更改现有用户组的属性。
默认用户组
基础用户组(默认权限)
影响所有用户,包括没有分配用户组的用户。
此用户组唯一可修改的权限标识是邀请用户。启用此权限允许所有用户发送邀请。
基础用户组的优先级为0,此值不能更改。
所有者
被分配了管理员权限标识的用户组,绕过所有权限检查。具有所有者用户组的用户拥有每一个权限标识。
可以更改该用户组的名称、徽章颜色和显示徽章属性。该用户组的权限不能被编辑/撤销。
所有者用户组具有最高的优先级(1000)。所有者可以修改任何其他用户组的属性。创建的用户组不能超越所有者用户组,因为新的和现有用户组的用户组优先级必须 <= 999。
管理员
被分配了所有审核和管理权限标识的用户组。
此用户组的DevOps权限标识默认禁用,但可以由所有者(或具有更高优先级的自定义用户组)启用。
可以更改该用户组的名称、徽章颜色和显示徽章属性。
管理员用户组的优先级为100。
协管员
被分配了某些审核权限标识的用户组。这些权限标识包括…
- 查看仪表板
- 查看审计日志
- 管理用户
- 管理举报
- 管理分类
可以更改该用户组的名称、徽章颜色和显示徽章属性。
协管员用户组的优先级为10。
添加用户组
admin/roles/new页面允许创建自定义用户组。
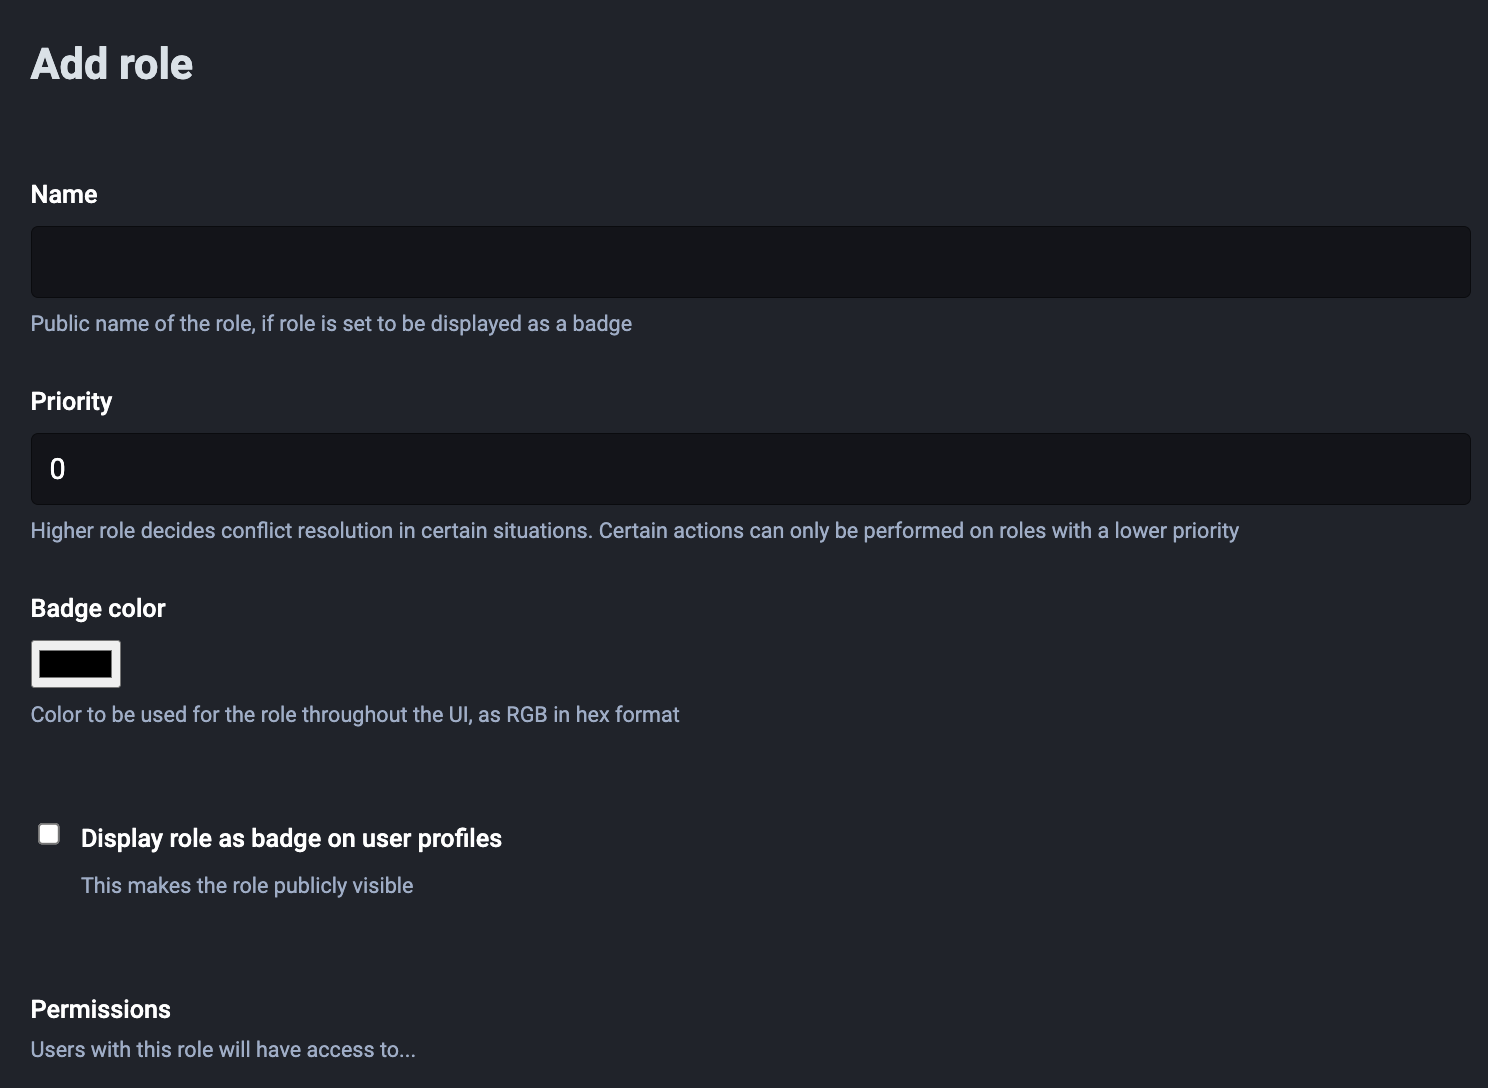
输入字段
名称可以存在重复的用户组名称。它们在数据库中通过id区分,该id不能从网页界面设置。
优先级
- 默认为
0- 不能 >
999 - 可以是任何负整数值
- 不能 >
- 两个用户组可以具有相同的优先级值
在账户页面显示用户组徽章 权限“在特定情况下,由更高优先级的用户组决定冲突解决方式。某些操作只能对优先级较低的用户组执行。”
编辑用户组
可以使用用户组列表中的编辑来编辑现有用户组及其属性。输入字段可以更改和保存,就像创建新用户组时一样。也可以使用此表单删除用户组。
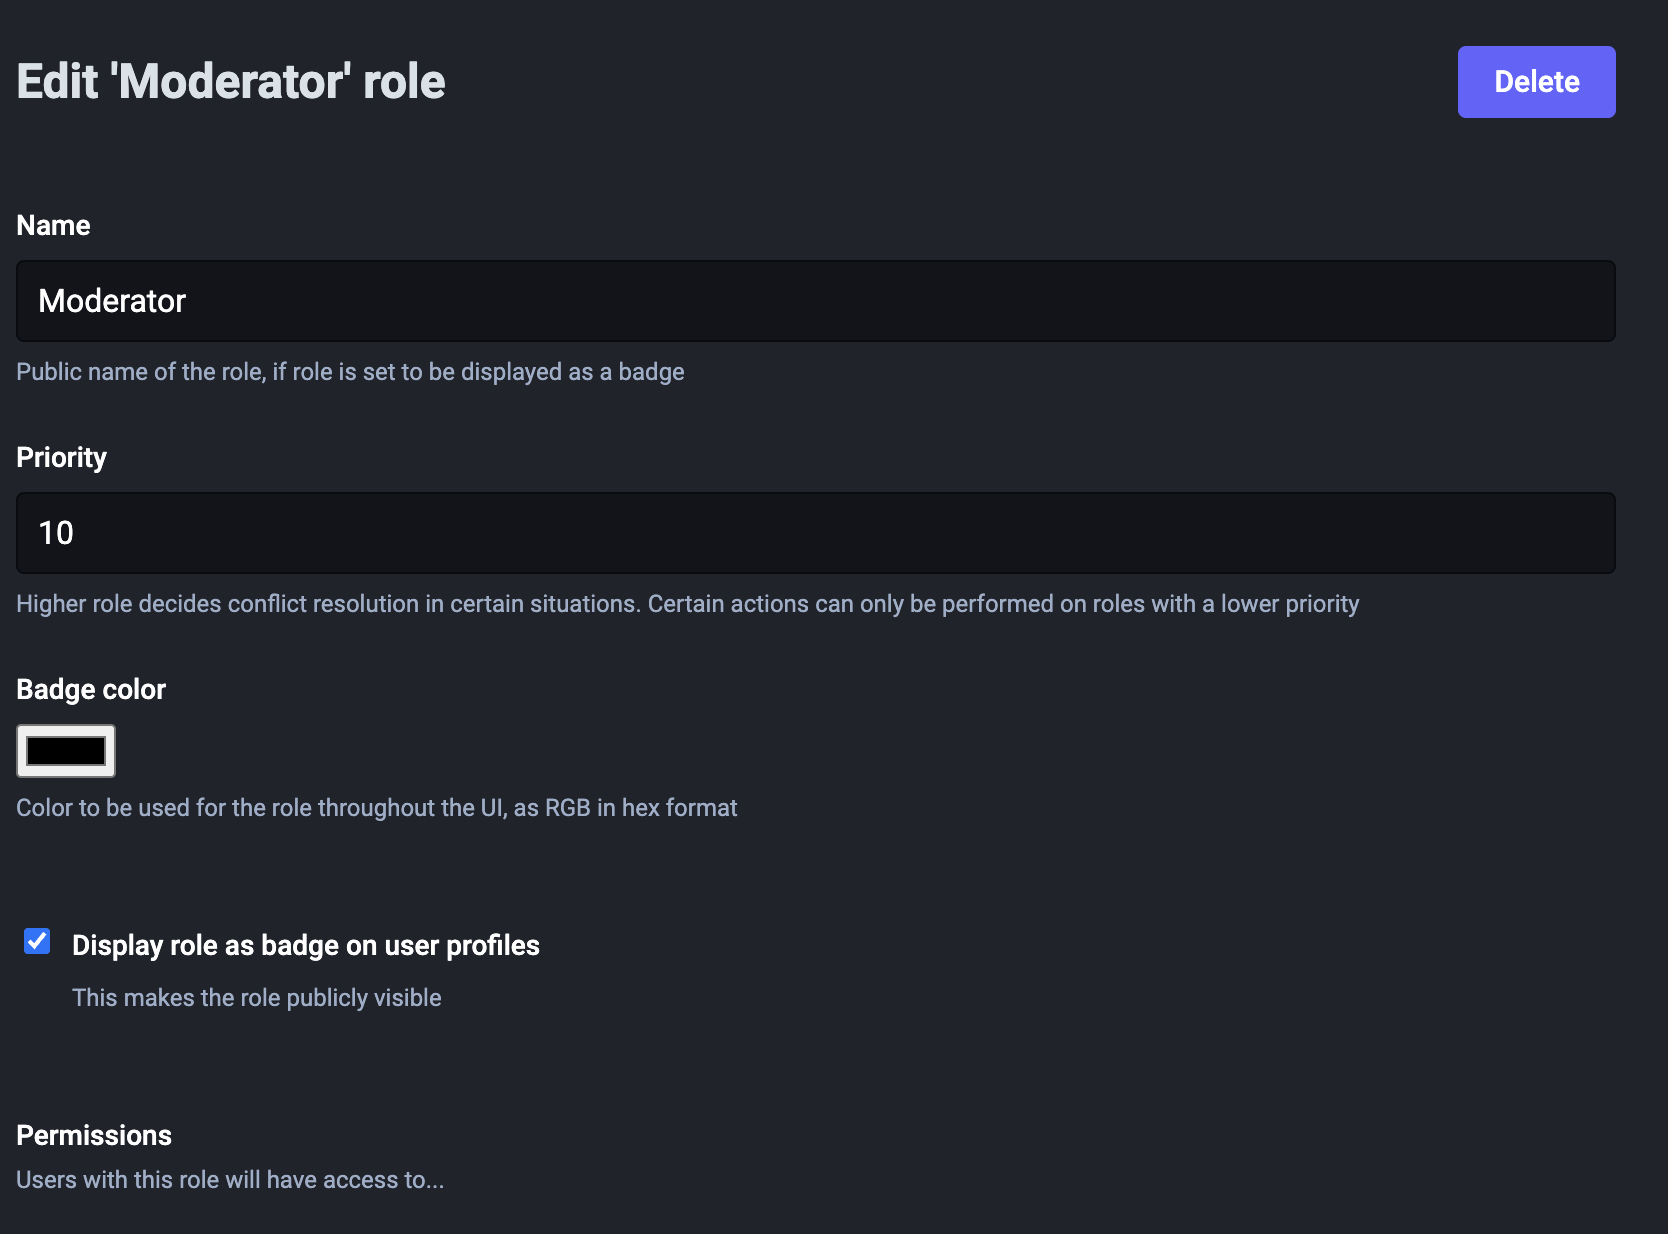
具有管理用户组权限的已登录用户始终能够看到每个用户组,但不能修改超过或等于其分配用户组优先级的用户组。